ClickFix, dove il comando malevolo viene lanciato direttamente dalla vittima
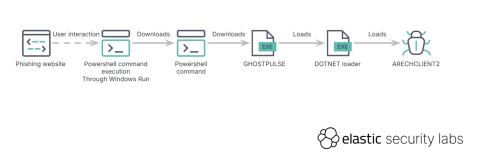
L’analisi condotta da Elastic Security Labs sulla campagna denominata ClickFix, culminata nella distribuzione di infostealer come ARECHCLIENT2 tramite il loader…
Itagora tiene in archivio titolo e sommario per la ricerca interna. Il testo completo resta sulla fonte. Il link in uscita non invia referrer.